
Материалы по тегу: сделано в россии
|
26.06.2026 [22:41], Андрей Крупин
Представлен отечественный шлюз веб-безопасности корпоративного класса UserGate Secure Web GatewayКомпания «Юзергейт» объявила о выводе на рынок нового продукта UserGate Secure Web Gateway (uSWG). Программный комплекс выходит после бета-тестирования в версии 7.5.1 и ориентирован на промышленную эксплуатацию в корпоративных и ведомственных IT-инфраструктурах. uSWG представляет собой специализированное решение для контроля доступа сотрудников к сетевым ресурсам. Шлюз проверяет HTTP(S)‑трафик, управляет доступом к сайтам, блокирует вредные, фишинговые и нежелательные веб-площадки. Продукт поддерживает прямой, обратный, явный и прозрачный прокси-режимы, каскадный прокси, работу со списками регуляторов и собственными списками заказчика. Идентификация и аутентификация пользователей осуществляется через IP/MAC/VLAN, агенты, а также интеграцию с AD/ALD Pro/LDAP/FreelPA и протоколы RADIUS, TACACS+, NTLM/Kerberos, SAML, HTTP Basic, MFA (TOTP/SMS/Email). Для крупных внедрений и распределённых сетей поддерживается отказоустойчивая архитектура Active-Passive (до 4 узлов) с VRRP, GARP, LACP и резервированием каналов. 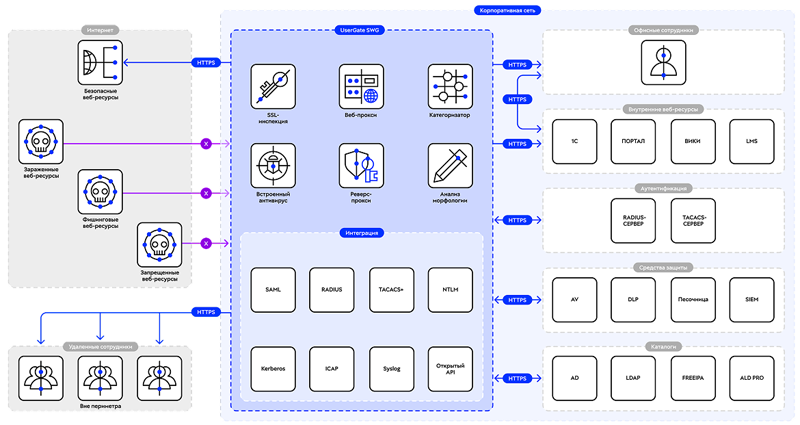
Принцип работы UserGate SWG (источник изображения: usergate.com) UserGate Secure Web Gateway позволяет нейтрализовать риски информационной безопасности за счёт глубокой проверки шифрованного трафика и централизованных политик, а также обеспечивает доступ сотрудников в рамках архитектуры сетевого доверия, когда каждая пользовательская сессия проверяется надёжными механизмами защиты от цифровых угроз. Шлюз веб-безопасности доступен для приобретения как в виртуальном исполнении, так и в составе аппаратных платформ UserGate D500, Е1000, Е3000 и F8000, внесённых в реестр Минпромторга России.
22.06.2026 [19:14], Владимир Мироненко
Законопроект о регулировании ИИ в России кардинально сократили и упростили22 июня в комиссии правительства по законопроектной деятельности пройдёт рассмотрение законопроект «О поддержке развития технологий ИИ в РФ», который, по словам источника «Коммерсанта», должны внести в Госдуму до конца недели. Сообщается, что документ претерпел значительные изменения по сравнению с первоначальным вариантом. Его сократили до 13 страниц и 13 статей, при этом действие законопроекта распространяется только на большие фундаментальные модели (LLM) с более 1 млрд параметров. Модели с меньшим количеством параметров, в том числе open source, были исключены из первоначального варианта законопроекта также, как и формулировка «доверенные» модели, после чего в нём теперь указаны только «суверенные» и «национальные». Отмечается, что от добавления в документ «доверенных» моделей для КИИ отказались, так как требования к софту, куда относится и ИИ, уже прописаны ФСТЭК и ФСБ. На объектах КИИ можно будет использовать только с «суверенные» и «национальные» модели, разработка которых может рассчитывать на господдержку. 
Источник изображения: Steve A Johnson/unsplash.com В документе указано, что «суверенная» модель ИИ может быть разработана на всех этапах только российским юрлицом и использоваться только на инфраструктуре в РФ. «Национальная» модель должна быть существенно разработана российским юрлицом, хотя её компоненты могут быть open source. Основные положения законопроекта вступают в силу с 1 сентября 2026 года, положения о полномочиях правительства (применение моделей, их определение, обязанности разработчиков и т. д.) — с 1 марта 2027 года. Если же до 1 марта 2027 года уже внедрены ИИ-модели, не подпадающие под критерии документа, переходный период для них продлён до 1 сентября 2032 года в случае, если данные обрабатываются в РФ. «Коммерсантъ» отметил, что в итоговой версии отказались от требования обеспечить маркировку синтезированного ИИ контента и усилить ответственность владельцев ИИ-сервисов за правонарушения при использовании технологии. Также из первоначальной версии были исключены вопросы, касающиеся регулирования ИИ ЦОД и практически полностью — вопросы, касающиеся авторского права.
16.06.2026 [10:00], SN Team
«Базис» и Т2 развернули первое в России импортонезависимое телеком-облако
базис
биллинг
виртуализация
импортозамещение
информационная безопасность
облако
сделано в россии
сети
теле2
«Базис», крупнейший российский разработчик ПО для управления динамической ИТ-инфраструктурой и Т2, российский оператор мобильной связи, запустили первое в стране телеком-облако отечественного производства. Теперь PCRF (функция правил политики тарификации) Т2 работает на базе отечественной платформы виртуализации Basis Dynamix. Проект стартовал в середине 2025 года. Технические специалисты Т2 и «Базиса» интегрировали платформу Basis Dynamix с системами хранения данных и адаптировали гипервизор под кластерную архитектуру сетевых функций. Также команды оптимизировали ресурсоемкость решения: вместо стандартного развертывания выделенных модулей безопасности для каждого кластера, специалисты настроили единый узел защиты всего сайта. Это кратно снизило потребность Т2 в сетевом оборудовании. После ухода с рынка иностранных вендоров рынок мобильных операторов лишился профильного инфраструктурного ПО. Т2 в течение нескольких лет проводила аудит рынка. При выборе решения оператор сделал ставку на производительность и отказоустойчивость ядра. Техническим фундаментом стала платформа Basis Dynamix. Гибкая архитектура решения позволила инженерам адаптировать процессы под требования телеком-инфраструктуры и напрямую интегрировать специфические механизмы управления трафиком, необходимые для стабильной работы мобильной сети. 
Источник изображения: «Базис» / Денис Насаев В 2026 году «Базис» завершит подготовку инфраструктуры еще в 10 вычислительных центрах Т2 — это позволит оператору масштабировать работу функции PCRF на все регионы присутствия. Созданная технологическая база даст возможность поэтапно перевести остальные сетевые компоненты на отечественное ПО в соответствии с требованиями регулятора. «До старта этого проекта на российском рынке отсутствовал практический опыт применения отечественных enterprise-платформ в качестве телеком-облака. Требования операторов связи в корне отличаются от запросов корпоративного бизнеса. Нам пришлось обеспечить полное резервирование всех без исключения компонентов и интегрировать специализированные механизмы аппаратного ускорения трафика. Совместно с инженерами Т2 мы фактически переизобрели архитектуру развертывания нашей платформы, найдя баланс между строгими требованиями ИБ и необходимостью экономии аппаратных ресурсов под узлы управления», — прокомментировал коммерческий директор «Базиса» Иван Ермаков. «Исторически мы решали инфраструктурные задачи покупкой комплексных узлов связи, но сегодня перешли к самостоятельному построению ИТ-ландшафта на базе независимых программных компонентов. Главным вызовом стала оптимизация нового программного стека: нам потребовалось достичь высоких показателей производительности сети при рациональном использовании аппаратных ресурсов. За несколько лет мы провели масштабную ревизию архитектурных стандартов и в ходе проекта совместно с вендором эффективно адаптировали платформу под нужды бизнеса. Успешный запуск в Санкт-Петербурге доказал надежность выбранного нами подхода», — отметил заместитель генерального директора по технической инфраструктуре Т2 Алексей Дмитриев.
11.06.2026 [16:23], Андрей Крупин
«Мегафон» запустил магистральную линию на базе компактных 400G‑трансиверов российского производстваТелекоммуникационный оператор «Мегафон» в рамках пилотного проекта развернул магистральную линию связи между двумя московскими дата-центрами с использованием компактных высокоскоростных оптических трансиверов производства отечественной компании «Неорос». Они обеспечивают передачу данных со скоростью от 100 Гбит/c до 400 Гбит/c и выполняют функции транспондеров, но при этом устанавливаются непосредственно в маршрутизатор. Классическая схема построения магистральных каналов предполагает использование маршрутизаторов, определяющих, куда именно должны быть направлены потоки данных, и дорогостоящих DWDM‑транспондеров, которые передают информацию по оптоволоконному кабелю. С помощью сетевого оборудования «Неорос» инженеры «Мегафона» оптимизировали процесс организации магистральных каналов. Это, по заверениям компании, позволило увеличить пропускную способность каналов мобильной сети в четыре раза, и сократить затраты на строительство таких линий в шесть раз. 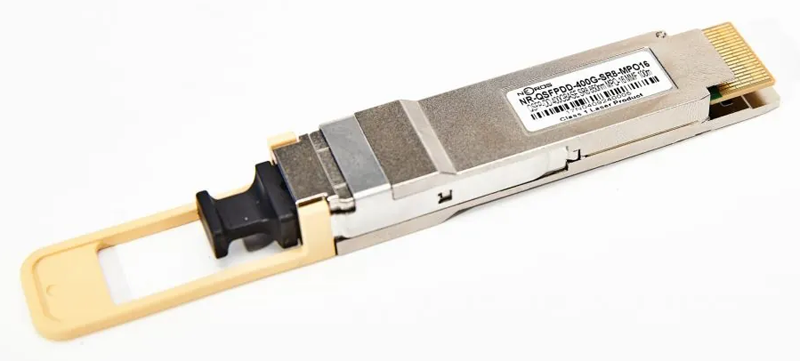
Трансивер Neoros NR-QSFPDD-400G-SR8-MPO16 (источник изображения: компания «Неорос» / neoros.ru) «Мы последовательно улучшаем архитектуру магистральной сети, чтобы она соответствовала актуальным требованиям. Использование нового решения позволяет нам быстрее и эффективнее строить высокоскоростные каналы между ключевыми площадками, формируя технологическую основу для дальнейшего развития инфраструктуры. Следующим этапом станет масштабирование проекта на другие ЦОД по всей стране», — заявили в «Мегафоне». Сеть «Мегафона» насчитывает более 115 центров обработки данных. За последние два года новые ЦОД были построены в Хабаровске, Твери, Екатеринбурге и Санкт‑Петербурге.
10.06.2026 [14:00], Сергей Карасёв
Новый релиз Basis Dynamix Enterprise 4.6: автоматическая балансировка нагрузки, связанные клоны и поддержка современных протоколов работы с СХД«Базис», лидер российского рынка ПО для управления динамической инфраструктурой, объявляет о выпуске новой версии платформы серверной виртуализации Basis Dynamix Enterprise 4.6. Релиз сосредоточен на трёх ключевых направлениях: автоматической балансировке нагрузки между вычислительными узлами, экономии дискового пространства за счёт связанных клонов и поддержке современных протоколов работы с системами хранения данных. Всего в новую версию вошло более 60 улучшений и доработок. Динамическая балансировка нагрузкиВ Basis Dynamix Enterprise 4.6 добавлен механизм Distributed Resource Scheduler (DRS), который обеспечивает взаимодействие платформы и модуля Basis Resource Optimizer. Вместе они балансируют нагрузку на вычислительных узлах — следят за состоянием инфраструктуры и при необходимости перераспределяют виртуальные машины между узлами для более равномерного использования ресурсов кластера, что позволяет снизить простои оборудования. 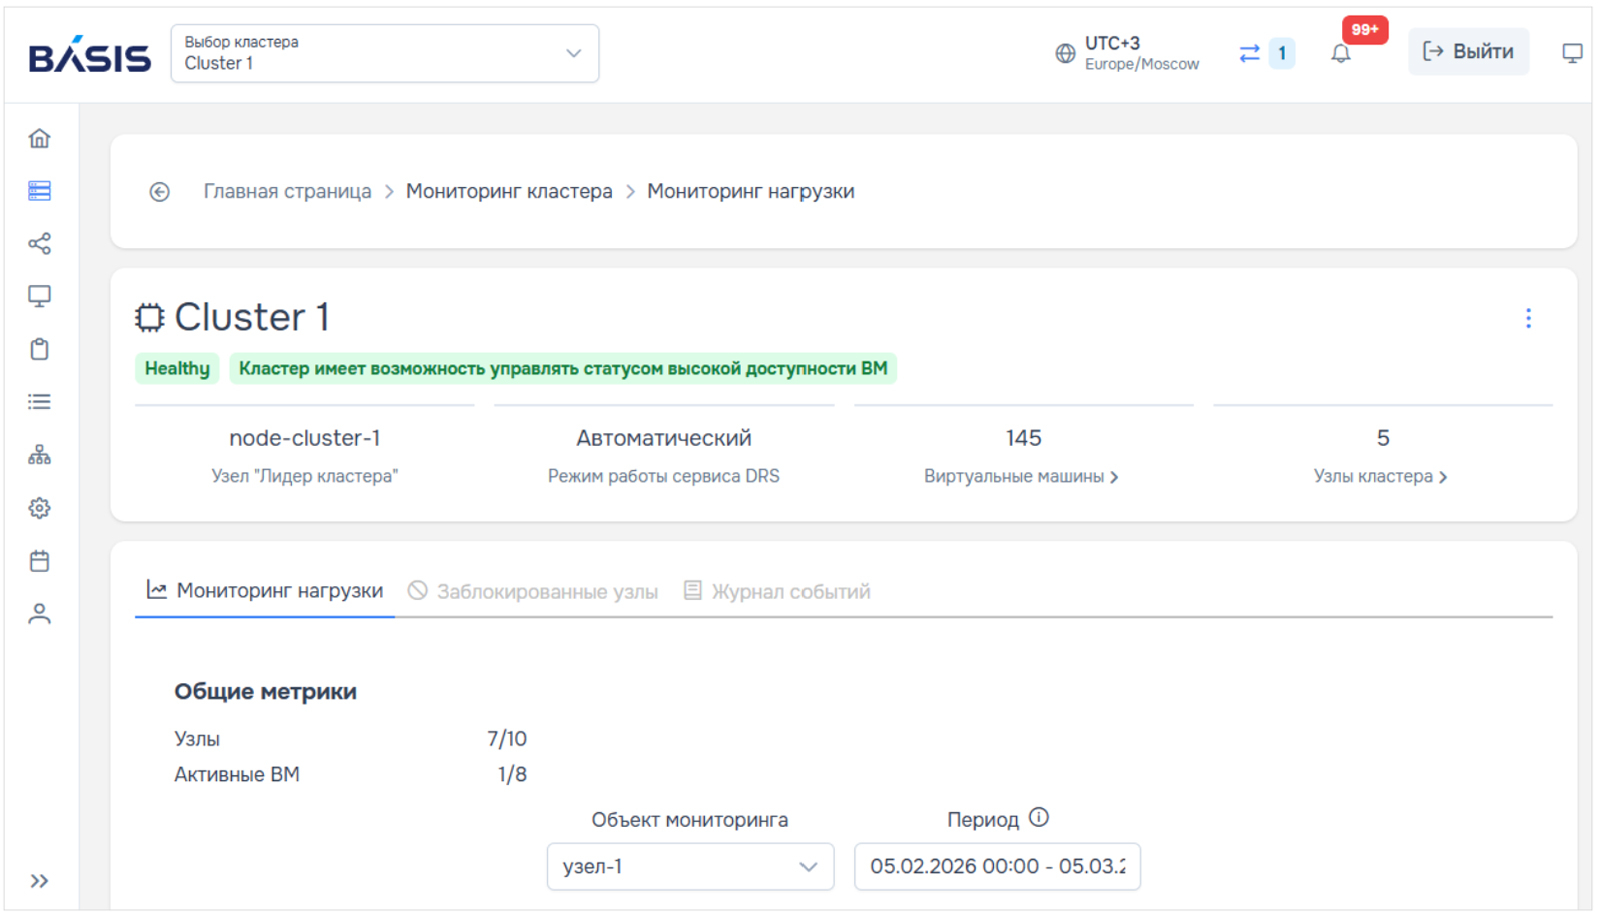
Центральная панель кластера Basis Resource Optimizer (Изображения «Базис») Basis Resource Optimizer анализирует метрики потребления процессора и памяти и на их основе формирует рекомендации: о переносе виртуальных машин между узлами для равномерной загрузки, об изменении количества vCPU и объема оперативной памяти, а также следит за соблюдением правил размещения — Affinity (держать ВМ на одном узле) и Anti-Affinity (разносить по разным узлам). В зависимости от выбранного режима и настроек правила рекомендации применяются автоматически или после подтверждения оператора. Операции, которые требуют перезагрузки виртуальной машины, например, изменение выделенных ей ресурсов, можно выполнять в заранее заданные интервалы. За это отвечает сервис технических окон: администратор задаёт разовые или повторяющиеся расписания, и подобные задачи планируются на ближайшее разрешённое окно в период минимальной нагрузки. 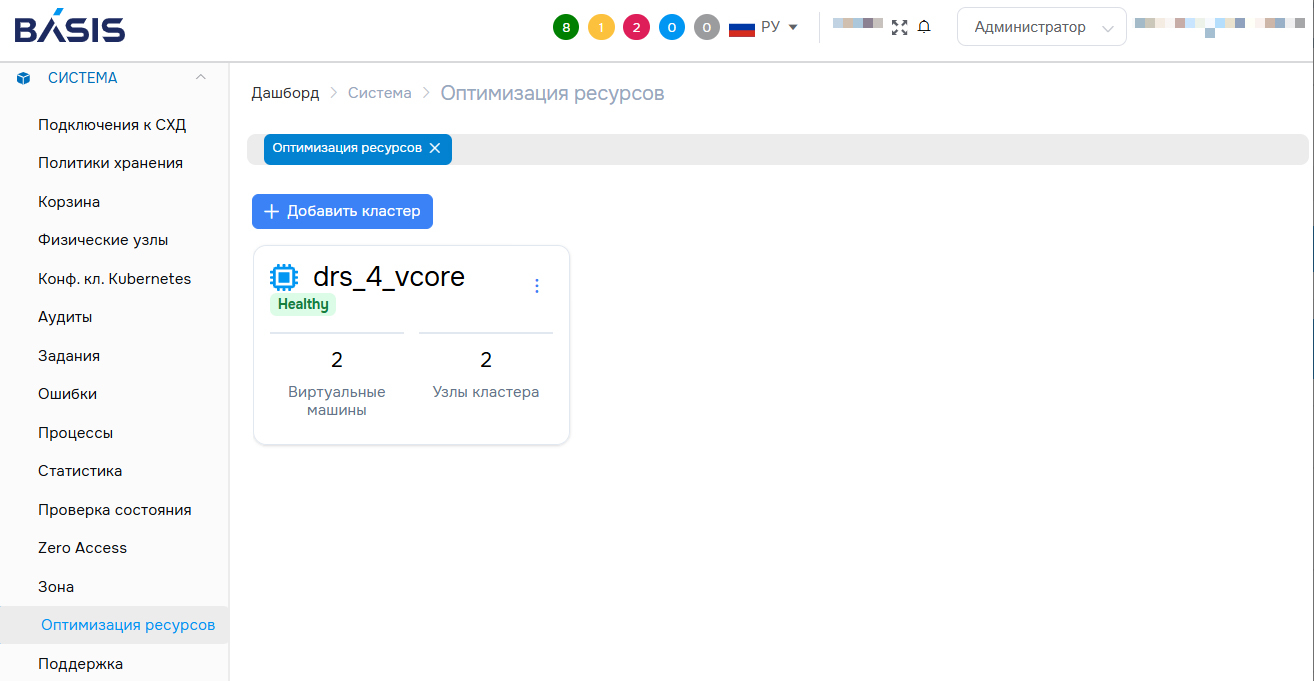
Распределенный планировщик ресурсов Basis Dynamix Enterprise DRS в составе Basis Dynamix Enterprise устанавливается в кластере управления. Администратор может создавать планировщики внутри отдельных зон, добавлять и удалять узлы из их области действия, запускать и останавливать механизм через API. Это позволяет администраторам заказчика настраивать политики балансировки под особенности конкретной инфраструктуры — от компактных кластеров до крупных геораспределённых установок. Связанные клоны и экономия дискового пространстваДля хранения данных на локальных дисках вычислительных узлов (Local SEP) в платформе появилась поддержка тонких дисков и связанных клонов. Если виртуальная машина создаётся из образа, размещённого в том же пуле, её диск становится зависимым потомком этого образа — фактическое копирование данных не выполняется, а изменения записываются по принципу copy-on-write. Это сокращает расход дискового пространства при массовом развёртывании однотипных ВМ — например, в сценариях VDI, на тестовых стендах или в сервис-провайдерских инсталляциях. Параллельно внедрена поддержка механизма «множественный образ» (MultiImage), который объединяет ссылки на копии одного шаблонного образа, размещённые в разных пулах хранения. Это позволяет создавать связанные клоны из одного источника на различных СХД и снижает зависимость операций развёртывания от состояния отдельного пула. 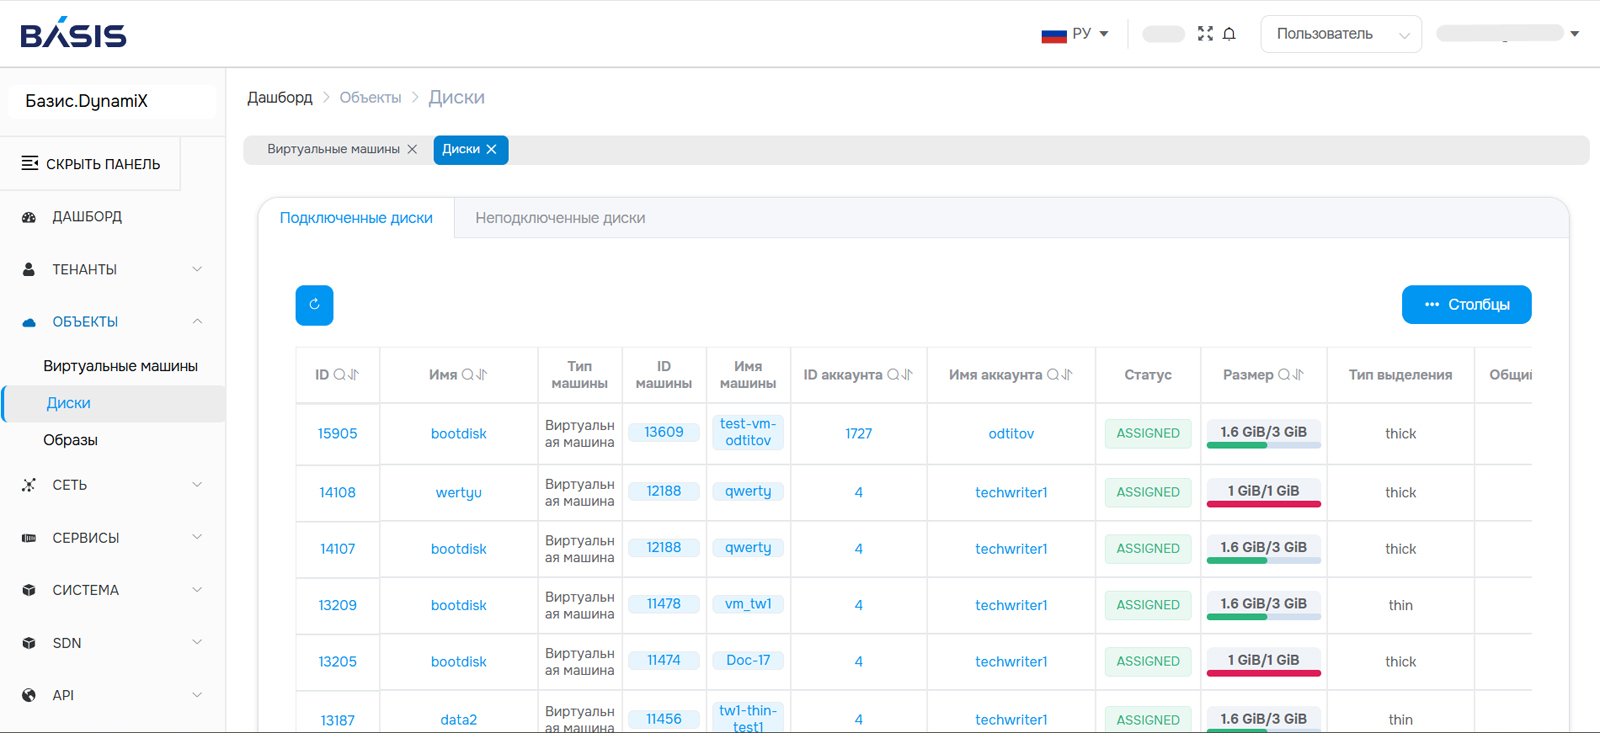
Доступные в Basis Dynamix Enterprise диски виртуальных машин В административном портале для пулов с тонкими дисками выводятся параметры физического лимита и фактически записанного объёма с цветовой индикацией заполнения: пул подсвечивается жёлтым при заполнении от 75% и красным при 90% и выше — администратор сразу видит, где требуется вмешательство. Поддержка NVMe-over-TCPПлатформа получила поддержку протокола NVMe-over-TCP для систем хранения данных, подключённых через SEP SHARED и SEP Tatlin в режиме RDM. Этот сетевой протокол обеспечивает доступ к блочным устройствам с производительностью, близкой к локальному NVMe, при использовании стандартной Ethernet-инфраструктуры — без необходимости развёртывания отдельной фабрики Fibre Channel или специализированного оборудования RDMA. Поддержка NVMe-over-TCP расширяет совместимость Basis Dynamix Enterprise с современными СХД и даёт заказчикам возможность строить высокопроизводительные системы хранения на привычной сетевой инфраструктуре. Управление через виртуальный контроллерВ новом релизе расширен набор инструментов для администрирования и эксплуатации платформы. В частности, была добавлена возможность администрирования Basis Dynamix Enterprise при помощи виртуальных узлов управления (контроллеров). Благодаря этому пользователи могут не выделять физические узлы для управляющего слоя платформы, если её размер не превышает 40 узлов. Также появилась возможность осуществлять резервное копирование управляющего узла классическими инструментами, быстрее проводить его восстановление в случае выхода из строя за счёт хранения узла на СХД, и перемещать виртуальные машины между узлами для управления нагрузкой. Помимо этого, в Basis Dynamix Enterprise 4.6 переработаны интерфейсы создания виртуальных машин и управления зонами, упрощено развёртывание новых инсталляций, расширены сетевые возможности и обновлены сервисные компоненты платформы. «В новом релизе мы сделали ещё один заметный шаг от ручного администрирования к автоматизированному управлению инфраструктурой, независимо от её размеров и сложности. Планировщик ресурсов DRS снимает с администратора рутинную задачу балансировки нагрузки, связанные клоны и тонкие диски сокращают расход дискового пространства, а поддержка NVMe-over-TCP открывает доступ к современным архитектурам хранения без изменения сетевой инфраструктуры. Это последовательное движение к платформе, которая берёт на себя всё больше задач эксплуатации и оставляет администраторам пространство для развития сервисов», — прокомментировал Дмитрий Сорокин, технический директор компании «Базис».
09.06.2026 [22:37], Андрей Крупин
Orion soft представил платформу StarGuard AI для безопасной работы с ИИРоссийский разработчик Orion soft выпустил шлюз безопасности StarGuard AI, предназначенный для централизованной и контролируемой работы с большими языковыми моделями (LLM) в корпоративной среде. Решение может быть актуально для крупного бизнеса, финансового сектора, промышленности, государственных организаций и компаний, внедряющих корпоративных ИИ-ассистентов, агентские системы и внутренние платформы на базе искусственного интеллекта. StarGuard AI функционирует как обратный прокси-сервер (Reverse Proxy) между пользователями и LLM-провайдерами. Каждый запрос и ответ проходят через набор детекторов до выхода за пределы защищённого контура. Шлюз помогает блокировать чувствительные данные, jailbreak- и prompt-инъекции, токсичный, запрещённый или нецелевой контент в ИИ-чатах, ассистентах, сервисах поддержки и корпоративных помощниках. Благодаря этому программный комплекс снижает репутационные риски во внутренних и клиентских ИИ-сервисах, закрывает риски утечки данных, контролирует разрешённые сценарии использования, централизует доступ к нескольким моделям и даёт прозрачный аудит всех событий. 
Источник изображения: Steve Johnson / unsplash.com Решение позволяет подключать облачные и локальные LLM, включая ChatGPT, Claude, DeepSeek, GigaChat, YandexGPT, а также любые локальные модели. Поддерживается интеграция с OpenWebUI, IDE, AI-агентами и корпоративными платформами. «Корпоративные ИИ-сервисы постепенно становятся частью критической IT-инфраструктуры, а значит требуют сопоставимого уровня контроля и защиты. StarGuard AI создаёт единый контур безопасной работы с LLM и позволяет организациям внедрять ИИ-инструменты без потери контроля над данными с политиками безопасности и нормативными требованиями», — поясняют разработчики продукта.
08.06.2026 [09:00], Владимир Мироненко
FirstVDS запустил vGPU-серверы на базе NVIDIA L40S и сравнил их с физическими GPU в реальных тестахПровайдер FirstVDS запустил тарифы с виртуальными GPU (vGPU) на базе NVIDIA L40S. Теперь в линейке два варианта: можно арендовать физическую видеокарту целиком (доступно с ноября 2025 года) или получить гарантированную долю виртуальной видеокарты. Компания также сравнила обе технологии в тестах и опубликовала результаты: скорость инференса LLM, генерацию видео и потребление видеопамяти. Доступны четыре тарифа vGPU — от 4 до 16 Гбайт видеопамяти. Технология vGPU делит физическую видеокарту на несколько профилей с фиксированной долей ресурсов. Серверы работают на виртуализации KVM с процессорами AMD EPYC. Стоимость — от 299 рублей в сутки. Для сравнения: тарифы с физическим GPU (Passthrough) стартуют от 1150 руб./сутки. В них доступны RTX 4090 и 5090, L4 и L40S — вся видеокарта полностью закрепляется за одной виртуальной машиной. За последние полгода спрос на GPU-серверы вырос кратно — в первую очередь из-за задач, связанных с LLM, генерацией изображений и видео. Но не каждому проекту нужна 100 % мощность физической карты. Разработчики, Data Science-команды и небольшие студии часто ищут более доступный вход с предсказуемой долей ресурсов. vGPU как раз закрывает этот запрос. Никита Попов, директор по продукту FirstVDS: «В ноябре мы закрыли потребность в сырой мощности, запустив GPU Passthrough. Но рынку нужен не только потолок производительности, но и адекватная юнит-экономика. vGPU закрывает именно этот сегмент — снижает порог входа до 300 руб. в сутки. Мы прогнали бенчмарки. Сравнивать виртуалку с выделенной картой в лоб бессмысленно — физика берет свое, чудес не бывает. Наша цель была другой: четко очертить границы применимости. Показать механику, при которой vGPU вытягивает нагрузку, и где проходит черта, за которой пора брать полноценное железо». Что показало тестированиеКомпания протестировала две конфигурации: GPU Passthrough (L40S, 48 Гбайт, 16 ядер CPU) и vGPU 16 Гбайт (8 ядер CPU). В сценариях использовались инференс LLM через llama.cpp (модели Qwen 2.5 и 3.6) и генерация видео через ComfyUI с шаблоном Wan2.2 TI2V 5B Hybrid. Результаты в целом предсказуемы: физическая карта ожидаемо обгоняет виртуальные GPU по производительности. Но обнаружилось два важных нюанса. Во-первых, при тестировании моделей среднего размера (qwen2.5-14b в двух вариантах квантизации — q3_k_m и q4_0) на vGPU-16 и Passthrough оказалось, что при полной загрузке модели в видеопамять скорость генерации токенов практически не отличается. Разница возникает только в смешанном режиме CPU+GPU (до 30–40 слоёв), где vGPU-16 сдерживает вдвое меньшее количество ядер процессора. 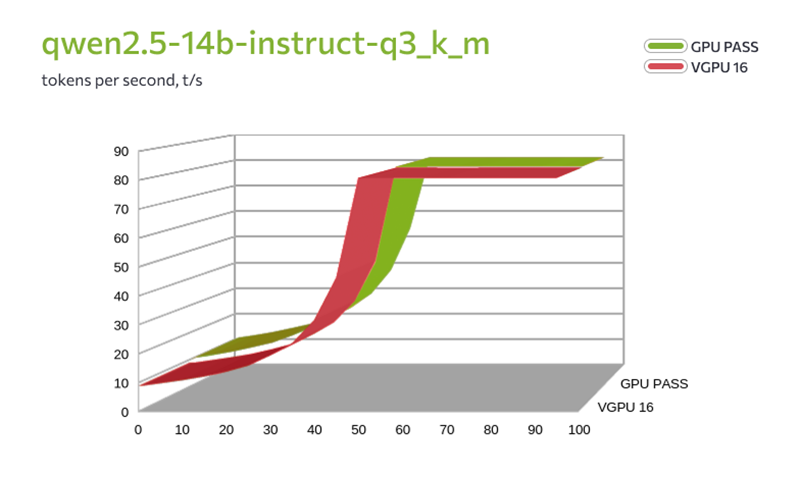
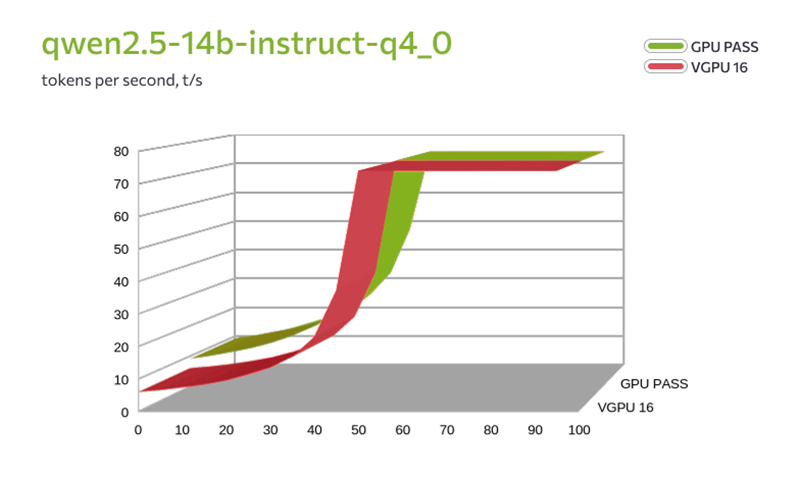
Сравнение скорости генерации токенов (qwen2.5-14b) в зависимости от количества слоёв, загруженных в GPU. Passthrough vs vGPU 16 Гбайт Во-вторых, более крупные модели (Qwen3.6-35B) в vGPU-16 полностью не загружаются — памяти не хватает, они работают только в смешанном режиме CPU+GPU со снижением скорости. Генерация видео (ComfyUI) на vGPU-16 тоже работает, но с оговорками: пришлось отключать часть функций и добавлять swap — иначе приложение аварийно завершалось. Время генерации на vGPU-16 ожидаемо выше, чем на Passthrough (для 5-секундного ролика — 293 с против 144). Таким образом, несмотря на общее преимущество физической карты, виртуальный GPU способен решать определённые задачи — например, инференс средних языковых моделей при полной загрузке в видеопамять. Это делает vGPU осмысленным выбором, когда важнее доступная цена. Для более тяжёлых сценариев (крупные модели, комфортная генерация видео без доработок) производительности vGPU может не хватить. Подробные результаты тестирования — в отдельной статье. О компанииFirstVDS — российский провайдер виртуальных серверов. В портфеле — готовые и гибкие конфигурации VPS/VDS: от высокопроизводительных CPU-серверов (линейка «CPU.Турбо 2.0» до 5,7 ГГц) до GPU-решений (Passthrough и vGPU). Также доступны S3-хранилище, домены, SSL и техподдержка 24/7. Дата-центры в Москве, Нидерландах и Казахстане. Более 20 лет на рынке.
07.06.2026 [10:31], Руслан Авдеев
МИФИ и «Росатом» разработают малые ядерные реакторы для дата-центровВ России ведутся разработки сверхмалых ядерных реакторов для ЦОД. В проекте участвуют Национальный исследовательский ядерный университет МИФИ, «Росатом» и консорциум «Большой МИФИ», сообщают «Ведомости». По словам президента «Большого МИФИ» Валерия Романюка, существует подпрограмма создания сверхмалых реакторов для ЦОД. Речь идёт об объектах мощностью от 5 до 50 МВт. Отмечается, что нагрузка на оборудование ЦОД растёт во всём мире, в связи с чем создаётся новое специализированное подразделение. Оно займётся оптимизацией работы ЦОД с применением систем искусственного интеллекта и развитием сетевой инфраструктуры. Консорциум «Большой МИФИ» объединяет как сам «ядерный университет», так и крупные компании, желающие принять участие в работах над ядерными, квантовыми и IT-проектами. В последние дни стало известно и о других проектах, связанных с индустрией ЦОД. Так, видеохостинг Rutube, входящий в «Газпром-медиа», должен обзавестись собственным ЦОД — строительство начнётся уже в конце 2026 года в Ленинградской области. ВТБ рассчитывает выделить средства на строительство неподалёку от Донецка дата-центра на 500 стоек. Его ввод в эксплуатацию запланирован на 2030 год, а эксплуатировать объект будет телеком-компания «АйСи Групп». 
Источник изображения: Hal Gatewood/unsplash.com Появились новые данные и о возможном международном сотрудничестве. Так, на фоне энергодефицита в России белорусские мощности готовы обеспечить электроэнергией российские дата-центры. Не исключался даже перенос на территорию Беларуси целых кластеров ЦОД. В конце 2025 года ВТБ прогнозировал, что к 2030 году энергопотребление дата-центров в России вырастет вдвое.
05.06.2026 [01:27], Владимир Мироненко
Сбербанк представил универсальный оптический вычислитель для ИИ-задачСбербанк представил универсальный оптический вычислитель, созданный для реальных задач ИИ. В его основе лежит фотонная интегральная схема, разработанная специалистами компании, пишет ТАСС. По словам компании, данная разработка является первой в России и одной из первых в мире. Как сообщили в «Сбере», в задачах ИИ устройства фотоники обеспечивают принципиально новый уровень скорости и энергоэффективности. «Уже первый прототип способен выполнять более 1 млрд операций матричного умножения в секунду, и мы видим путь к увеличению частоты оптических операций до 10 ГГц и более. Само умножение в оптике происходит за доли наносекунды; при этом энергопотребление оптического ядра более чем на 30 % ниже электронных аналогов», — отметили в компании. 
Источник изображения: Paul Hanaoka/unsplash.com Также сообщается, что чип выполняет самую энергозатратную часть вычислений в ИИ — умножение матриц, на которое приходится основная нагрузка при обучении и работе LLM. В компании отметили, что переход на фотонику — один из реальных способов справиться с ростом энергопотребления ЦОД и выстроить более эффективную и масштабируемую вычислительную инфраструктуру. К тому же для страны преимущество использования оптических чипов заключается в том, что их производство локализуется проще, чем электронных.
03.06.2026 [09:00], Сергей Карасёв
Гибкие сетевые настройки и информационная безопасность: обновление Basis SDNКомпания «Базис», лидер российского рынка ПО управления динамической инфраструктурой, представила версию 1.2 продукта Basis SDN, первого самостоятельного российского решения для организации программно-определяемых сетей (SDN). Акцент в новом релизе сделан на информационной безопасности: обновлена логика работы правил обработки трафика, реализовано детальное журналирование на уровне бэкенда, улучшена интеграция со сторонним ПО, работающим с политиками и событиями безопасности. Basis SDN переводит управление сетевой инфраструктурой организации (сегментация, маршрутизация, коммутация и т.д.) с уровня «железа» на программный уровень, упрощая реализацию сложных сценариев работы сети. Новые инструменты для гибкой настройки сетевой инфраструктурыВ релизе Basis SDN 1.2 добавлены шаблоны наиболее популярных сервисов, включая NTP, IMAP, RDP и др., с предустановленными протоколами и портами назначения для быстрой настройки типовых правил безопасности без ручного указания параметров. Их можно объединять в группы с сервисами, созданными пользователем самостоятельно, что в результате заметно упрощает для ИБ-специалистов заказчика создание и изменение этих правил. 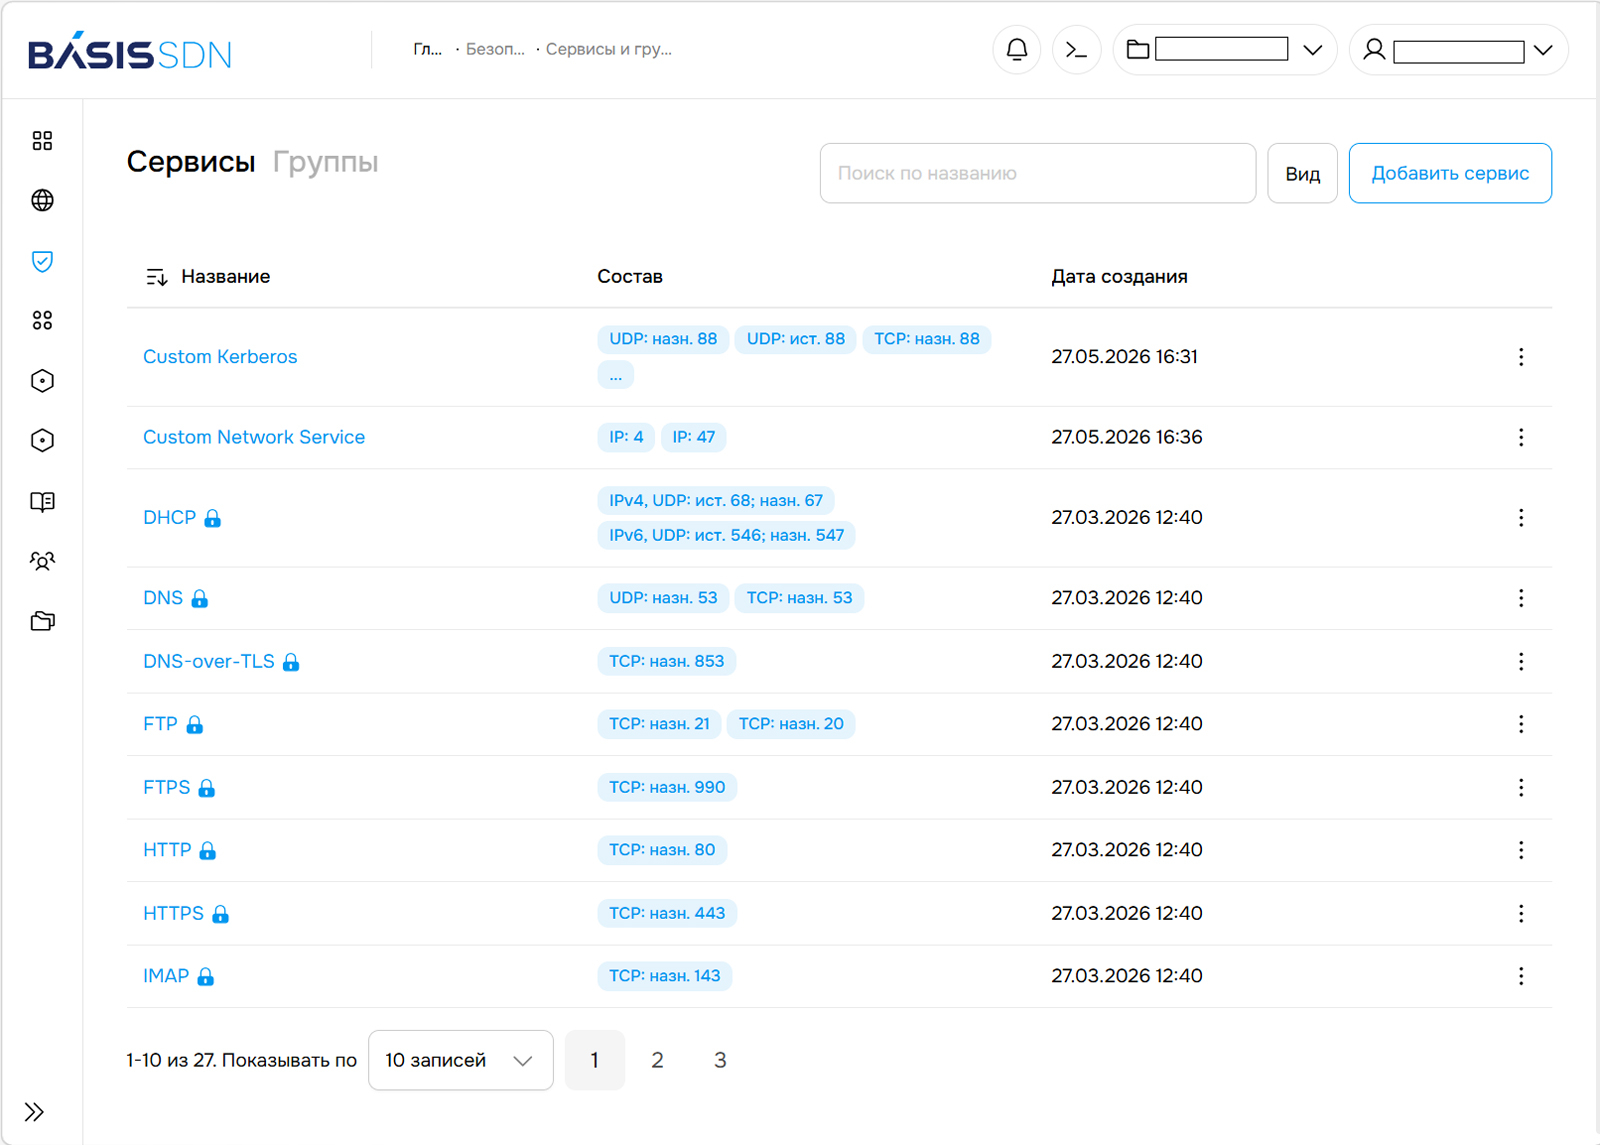
Предустановленные и пользовательские сервисы (Источник изображений: «Базис») Также в Basis SDN реализована возможность создавать сервисы не только на транспортном, но и на сетевом уровне, т. е. можно добавлять IP-протоколы в создаваемый сервис по числовому идентификатору (например, 4 — IP-in-IP, 47 — GRE, 50 — ESPP и др.). Это даёт дополнительную гибкость сетевой инфраструктуре заказчиков, поскольку они могут использовать внутри собственной сети различные специфические протоколы для решения конкретных задач, например, GRE позволяет создать виртуальный туннель для изолированной передачи IPv6-трафика внутри IPv4-сети. В релизе 1.2 появились группы безопасности — универсальные объекты, в которые можно добавлять порты, сети, адреса IPv4 и IPv6, MAC-адреса и другие компоненты инфраструктуры. Администратор Basis SDN может самостоятельно создать такой объект и затем оперировать им, например, при настройке политик безопасности. 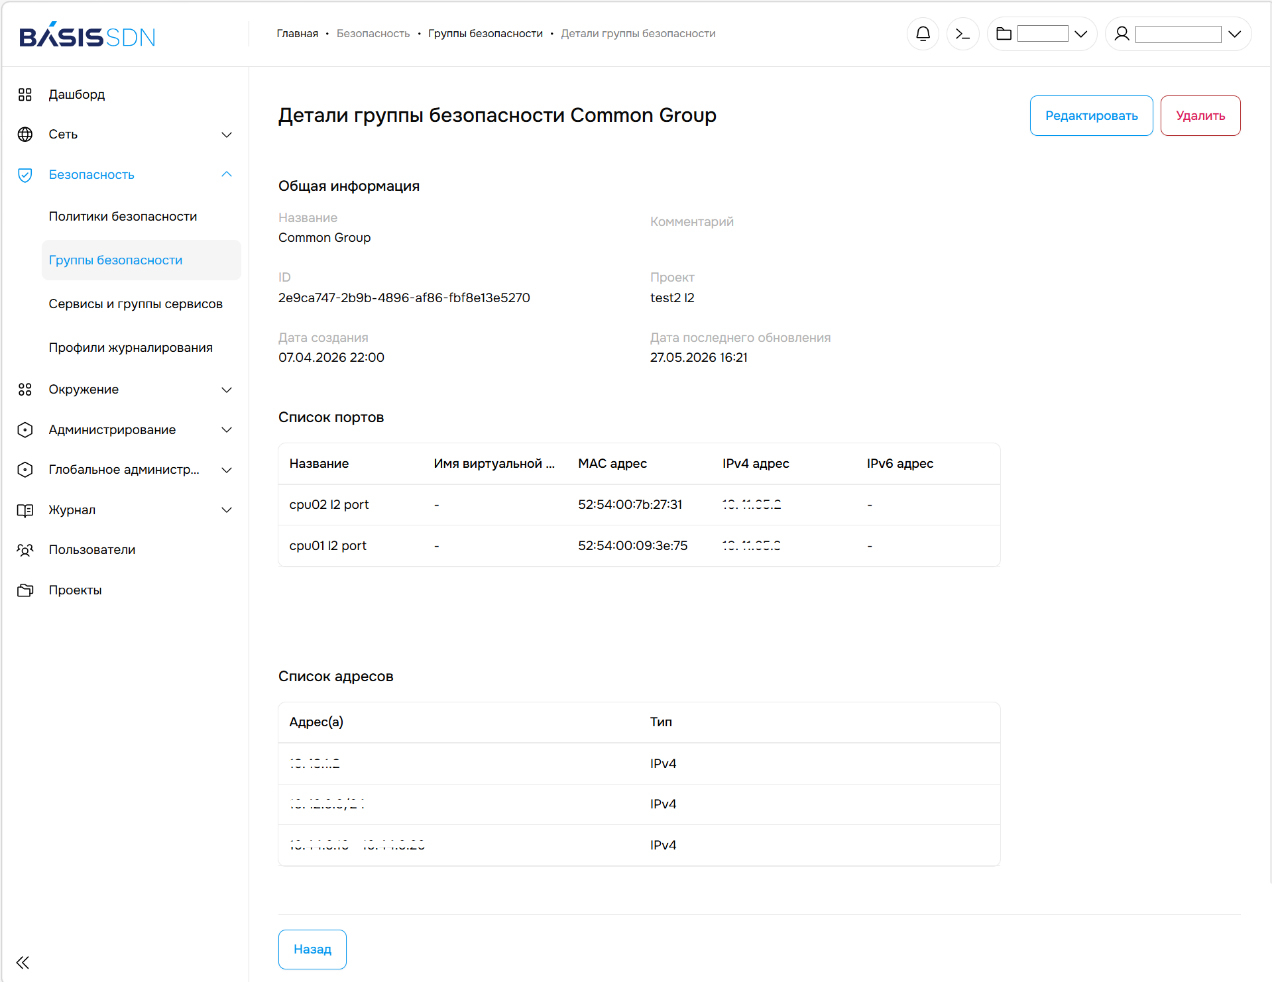
Группы безопасности Basis SDN Улучшенное журналирование событий для контроля за происходящим в сети организацииЗаписи в журнале правил безопасности обновлённого Basis SDN содержат более подробную информацию о событии: какое правило сработало, время срабатывания, тип трафика, протокол, адрес и порт источника, адрес и порт назначения, данные транспортного уровня и т. д. Эта информация упрощает для ИБ-специалистов выявление и анализ аномалий внутри сети организации. 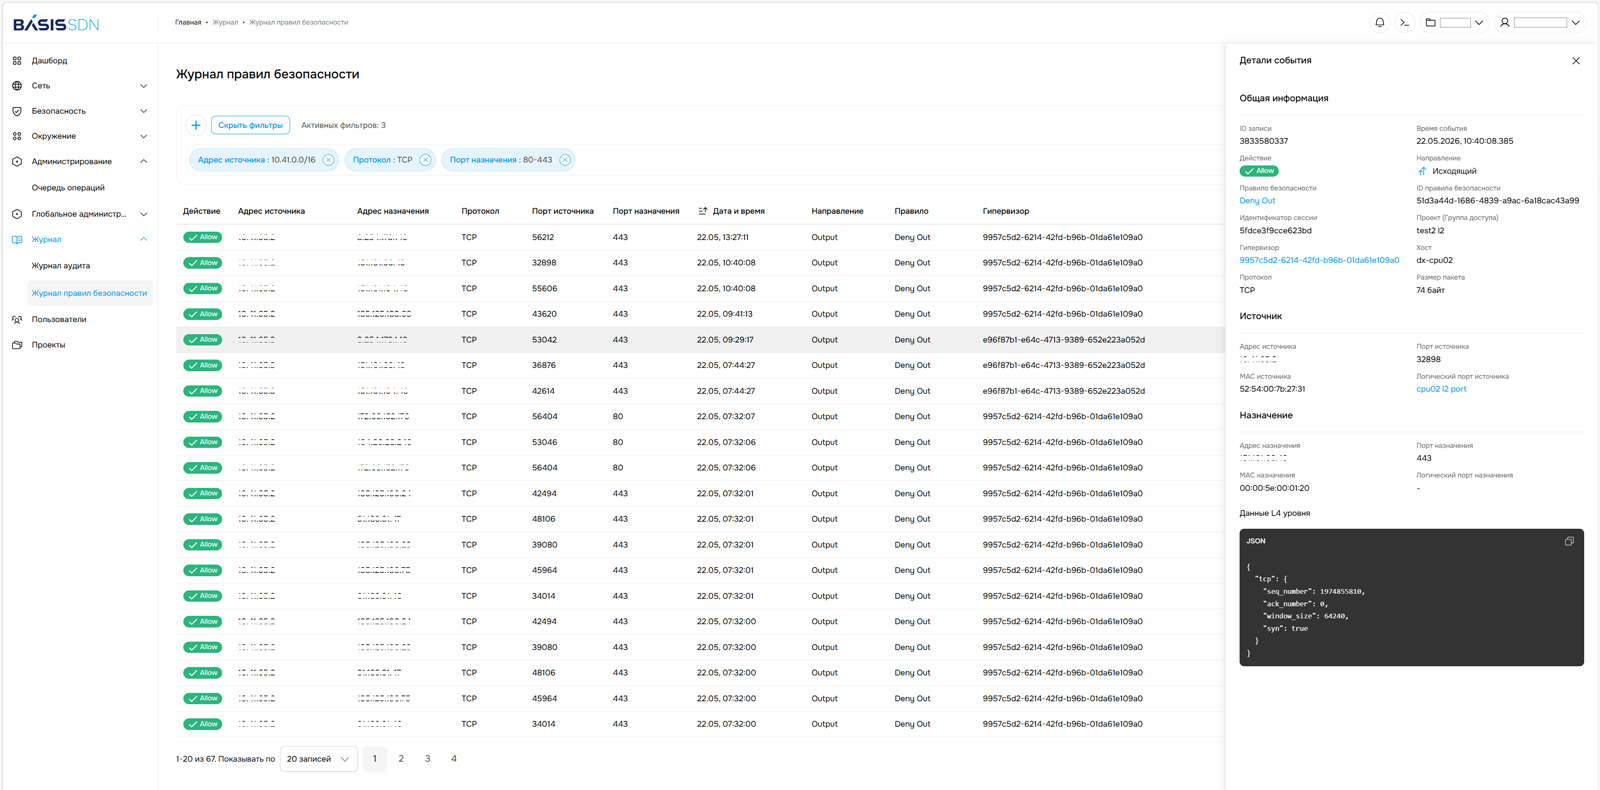
Запись в журнале правил безопасности Необходимую специалистам гибкость журналирования трафика в Basis SDN обеспечивает наличие профилей. В профиле журналирования можно управлять интенсивностью логирования трафика для новых и уже установленных сессий, а также задавать направление логирования: только входящий трафик, только исходящий, двунаправленный. Профили применяются к правилам безопасности и трафику «на лету», без перезапуска. Фильтрация записей в журнале правил безопасности Basis SDN реализована через специальный API. Такой подход позволяет специалистам искать нужные данные в журнале по их значениям, в том числе искать внутри диапазона портов, по маскам подсетей и т. д. Такой поиск намного более эффективен по сравнению с текстовым, поскольку, например, если правило действует для диапазона портов с 22 по 80, его можно найти по любому порту внутри этого диапазона, а не только по граничным значениям «22» или «80» как в текстовой форме записи. Аналогичный подход реализован для самих правил безопасности, что даёт возможность быстро находить необходимые правила и обеспечивает качественную интеграцию со сторонними решениями, работающими с сетевыми политиками безопасности (NSPM). 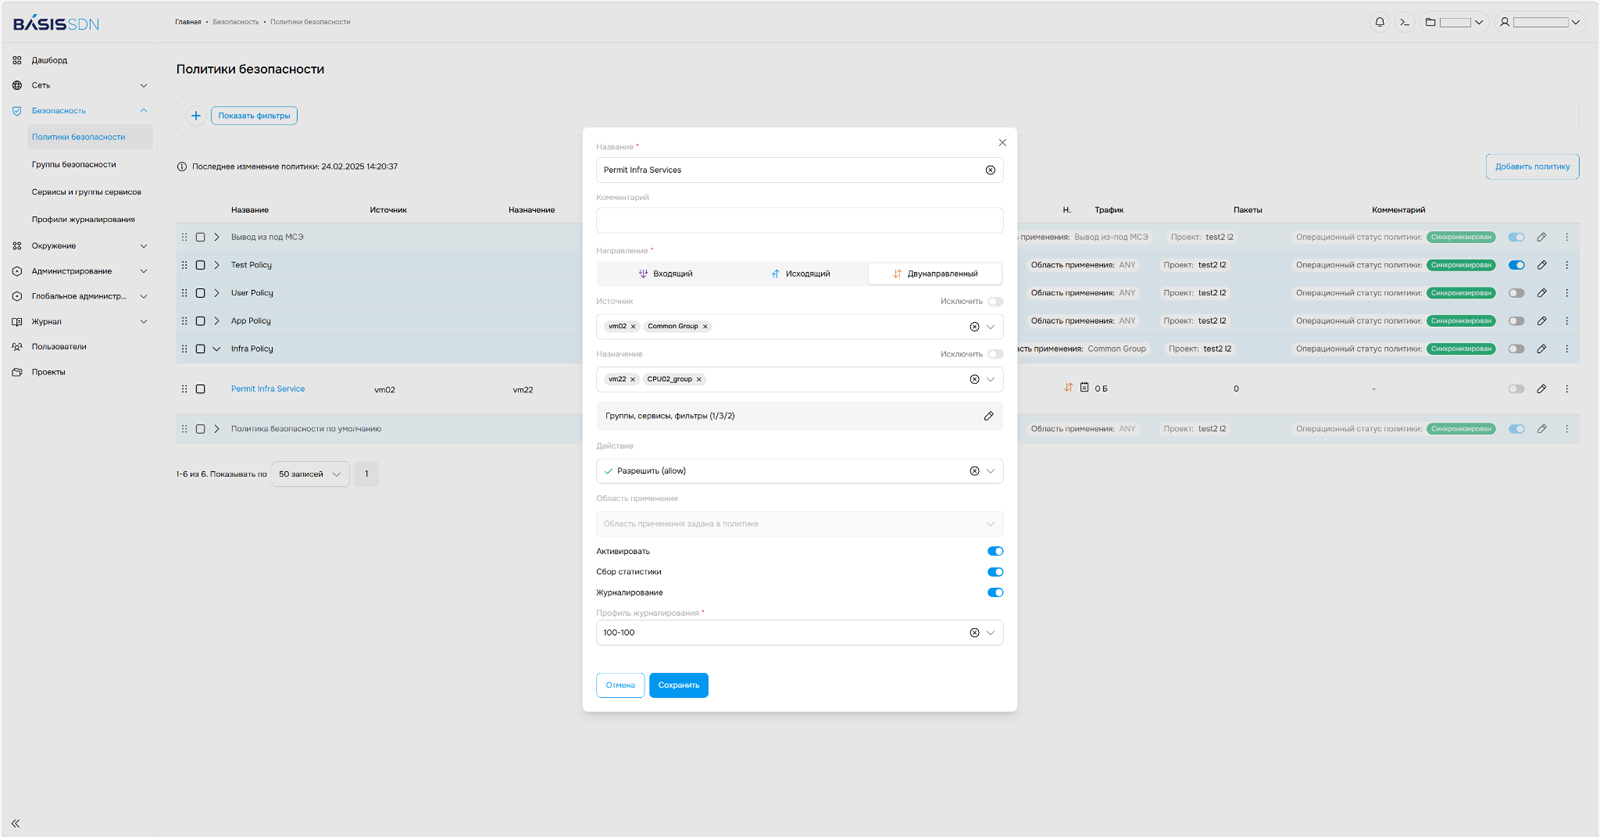
Политики и правила безопасности Для эффективного взаимодействия Basis SDN с современными решениями класса SIEM была реализована отправка событий правил безопасности на внешние серверы в формате RAW и CEF. Поддержка формата CEF избавляет ИБ-специалистов от необходимости самостоятельно размечать события, что значительно облегчает обработку данных. При необходимости специалисты заказчика могут дополнительно настроить фильтрацию передаваемых из Basis SDN данных по уровню критичности сработавшего правила. Соответствующие настройки есть как для журнала правил безопасности, так и для журнала аудита. 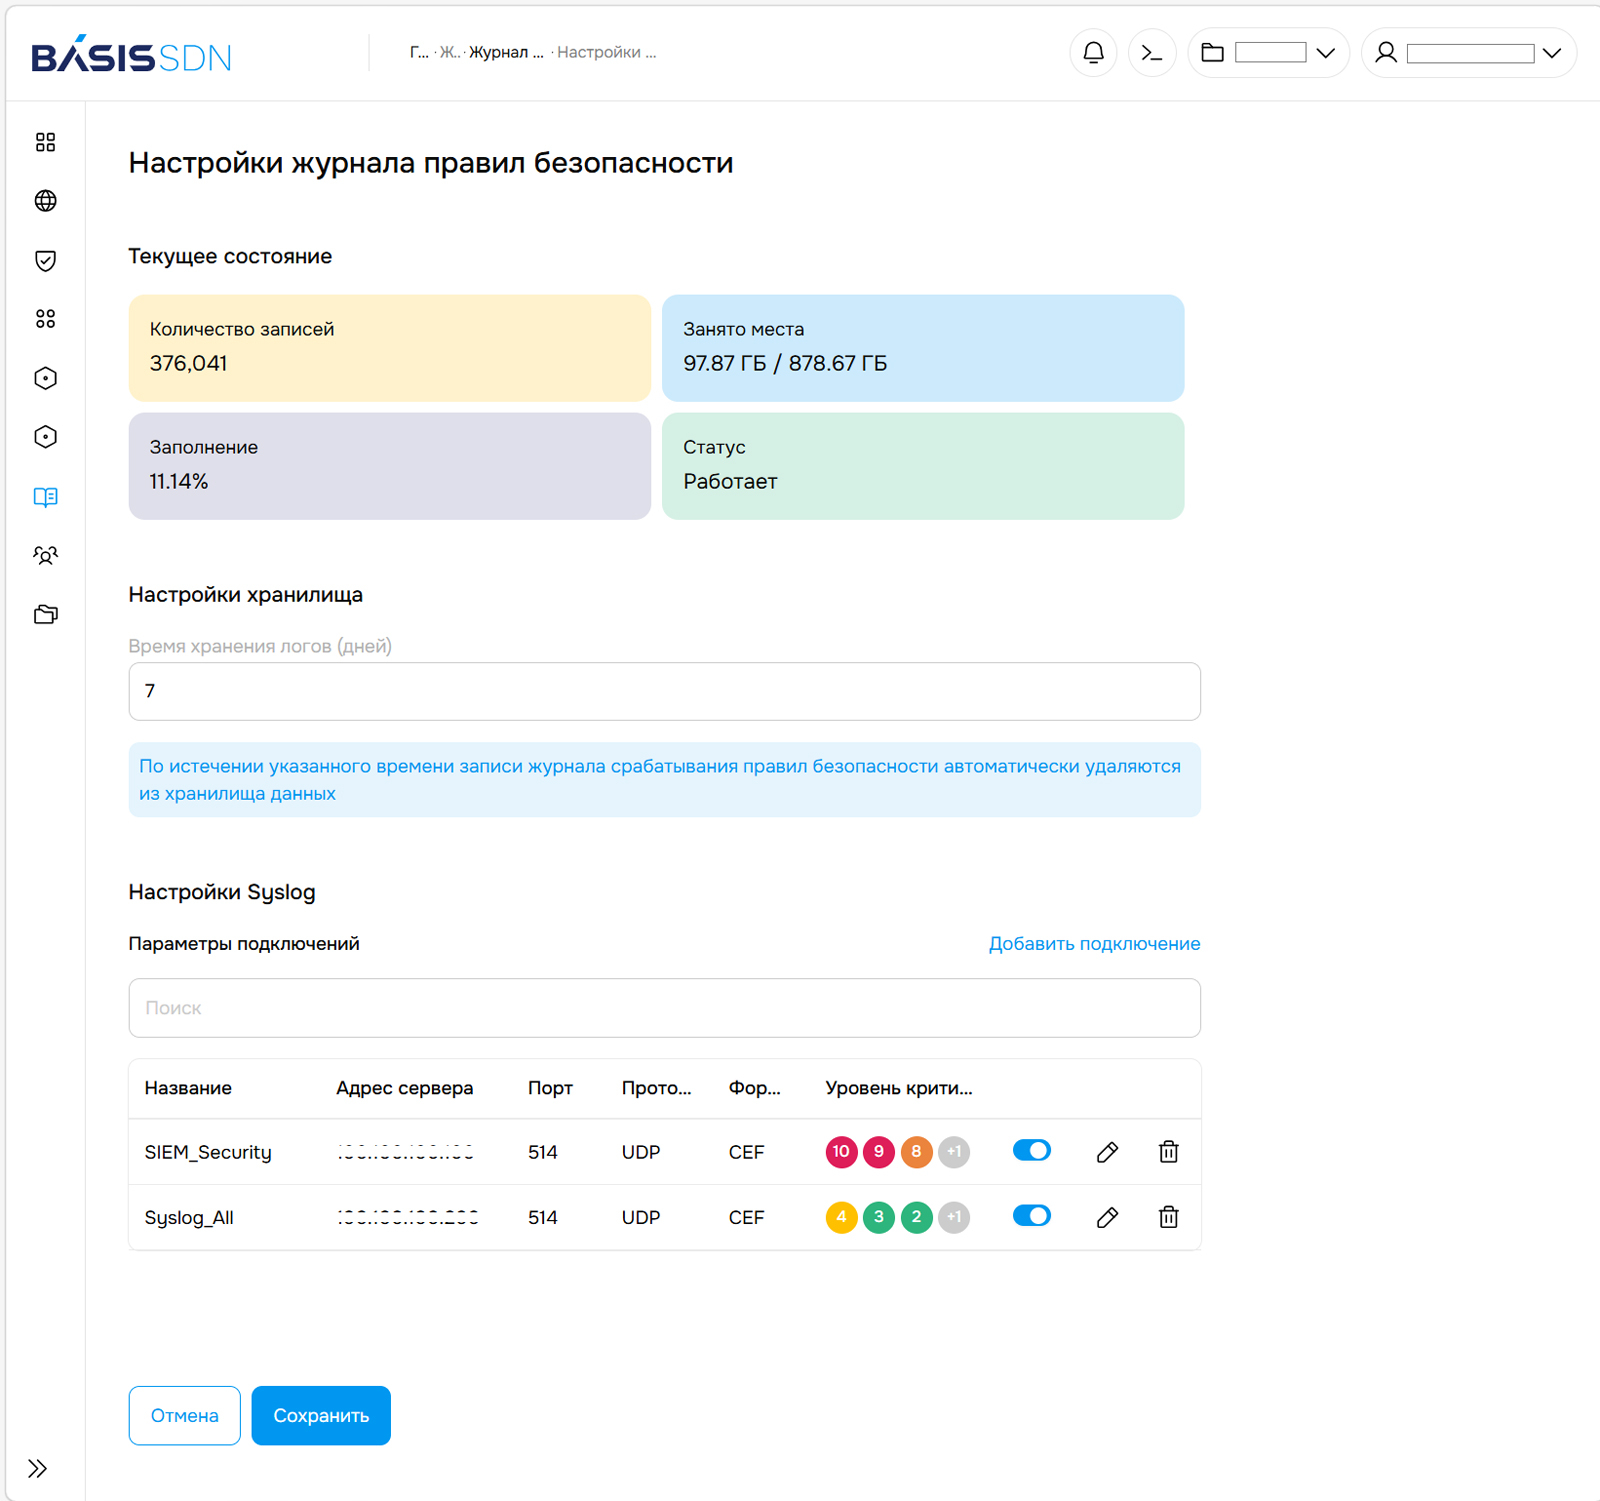
Настройки журнала правил безопасности «За год, прошедший с момента презентации Basis SDN, мы расширили функциональность решения до уровня мировых аналогов и сделали работу с ним более простой и удобной. В новом релизе мы не просто добавили ряд инструментов, а обновили логику работы Basis SDN: реализовали двунаправленные правила, создали несколько областей их применения и упорядочили наследование между этими областями. Получившаяся архитектура Basis SDN не уступает мировым аналогам и качественно опережает решения, построенные на открытом ПО», — отметил Дмитрий Сорокин, технический директор компании «Базис». |
|

